Un disque dur peut être effacé ou détruit en toute sécurité au terme de son traitement. Mais que s’est-il passé dans les heures ou les jours précédents ? Où était-il stocké ? Qui y avait accès ? Et à partir de quel moment le prestataire chargé du traitement a-t-il assumé la responsabilité de la destruction des données ?
Lorsqu’il s’agit de détruire des données en toute sécurité, le résultat final n’est pas le seul élément qui compte. Le parcours suivi en amont par un ordinateur portable, un serveur ou un support de données doit lui aussi être maîtrisé.
C’est là qu’intervient la chaîne de traçabilité, ou Chain of Custody.
Qu’est-ce qu’une chaîne de traçabilité ?
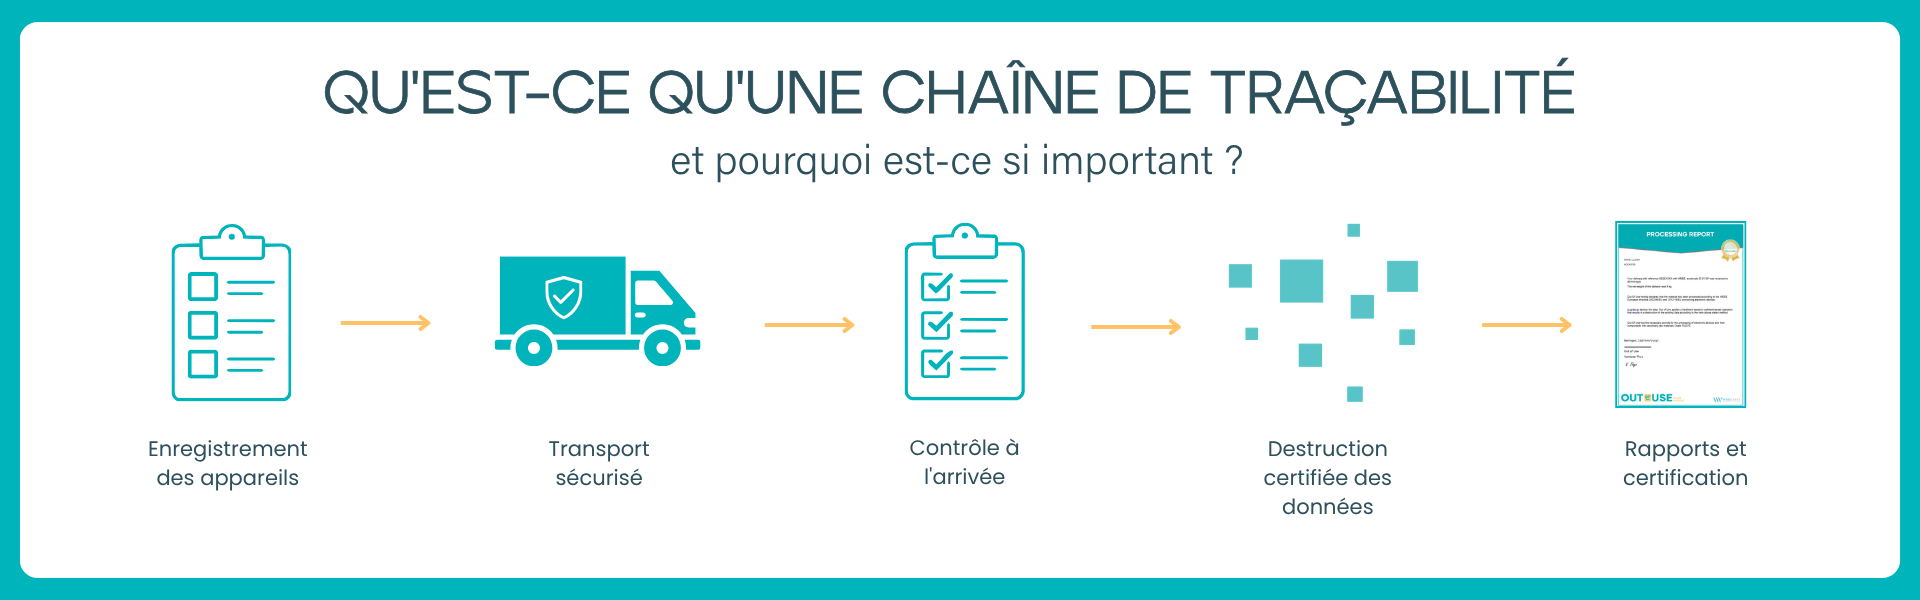
Une chaîne de traçabilité est le parcours vérifiable suivi par les équipements informatiques et les supports de données au cours de leur traitement.
Le principe est simple : les étapes de transfert, les responsabilités et les opérations réalisées doivent être clairement documentées.
Cela réduit le risque de perdre la trace de supports de données pendant leur stockage, leur transport ou leur traitement, ou de les rendre accessibles à des personnes non autorisées.
Une chaîne de traçabilité ne se limite donc pas à des formalités administratives. Elle fait partie d’un processus maîtrisé de sécurisation des données.
Pourquoi une chaîne de traçabilité est-elle importante ?
Une grande attention est accordée à la technique utilisée pour supprimer les données en fin de parcours. Pourtant, des risques peuvent apparaître avant même leur destruction effective.
Prenons l’exemple d’ordinateurs portables stockés sans surveillance ou d’une boîte de disques durs dont on ne sait pas clairement quand ni à qui elle a été remise. Même si ces supports de données sont ensuite traités correctement, il peut y avoir eu, en amont, une période de contrôle insuffisant.
Une bonne chaîne de traçabilité limite ce risque en définissant des modalités claires concernant le transfert, le transport, l’accès, le traitement et les responsabilités.
À quel moment le prestataire chargé du traitement assume-t-il la responsabilité ?
Les exigences de sécurité varient d’une organisation à l’autre. Le parcours ne doit donc pas nécessairement être identique pour toutes.
Une organisation peut, par exemple, se charger elle-même de la suppression des données avant de remettre les équipements au prestataire. Une autre possibilité est qu’Out of Use réalise la destruction des données après réception des équipements au centre de traitement.
Les organisations qui souhaitent davantage de contrôle pendant le transport peuvent opter pour un parcours dans lequel Out of Use assume la responsabilité de la destruction des données dès le départ du site du client, par exemple au moyen d’un transport sous scellés.
Dans les environnements sensibles, la destruction des données peut également être réalisée directement sur le site du client. Les supports de données n’ont alors pas à quitter le site avant que les données aient été traitées.
Il est important de convenir clairement à l’avance de la répartition des responsabilités, du moment où chacune prend effet et des mesures de sécurité associées.
La traçabilité doit pouvoir être démontrée
Un processus maîtrisé est important, mais il faut également pouvoir établir clairement, après le traitement, ce qu’il est advenu des équipements.
Des rapports et une attestation de destruction peuvent y contribuer. Lorsqu’un niveau de détail supplémentaire est nécessaire, les appareils ou les supports de données peuvent être répertoriés. Leurs numéros de série sont alors associés aux rapports, ce qui permet d’identifier chaque appareil ou support de données.
Pour les responsables informatiques, les équipes de sécurité et les DPO, cela constitue une documentation précieuse sur les opérations réalisées.
La bonne approche dépend du risque
Une bonne chaîne de traçabilité ne signifie pas que chaque organisation doit automatiquement opter pour les mesures de sécurité les plus strictes.
La bonne approche dépend de la sensibilité des données, des procédures internes, du type d’équipement et du niveau de contrôle souhaité. Ce principe rejoint également l’approche fondée sur les risques adoptée à la fois par le RGPD et par les recommandations actuelles en matière de suppression sécurisée des données, comme le document NIST SP 800-88 Rev. 2.
Out of Use adapte le parcours aux exigences de sécurité et aux procédures internes de l’organisation. Cela permet de convenir de modalités claires concernant le transfert, le transport, la destruction des données et les rapports à fournir.
Vous souhaitez en savoir plus sur l'approche « Chain of Custody » d'Out of Use ? Contactez-nous pour un entretien-conseil sans engagement.